 Sécurité· · 3 min
Malware Mayhem on Mobile.
Le paysage de la cybersécurité d'aujourd'hui est en effervescence avec des développements significatifs. Des menaces de malware ciblant les appareils mobiles aux règlements de grande envergure concernant les violations de la vie privée, c'est une journée chargée dans le domaine de la sécurité numérique. Plongeons dans les points forts.
Malware Mayhem on Mobile
Le malware ToxicPanda fait des vagues en utilisant les autorisations VPN pour bloquer Google Play, lui permettant d'esquiver les contrôles de sécurité et de cibler les applications bancaires. Cette nouvelle version peut contrôler un nombre impressionnant de 349 applications et prend en charge 167 commandes à distance, représentant une menace sérieuse pour les utilisateurs à l'échelle mondiale.
Pendant ce temps, des hackers infectent les unités de tête de voiture Android avec un malware de botnet proxy. Cette attaque de la chaîne d'approvisionnement utilise des applications de mise à jour légitimes pour propager le malware, créant un proxy pour la fraude publicitaire ou les activités de botnet. Le groupe MoYu est à l'origine de cette technique innovante et alarmante.
Major Settlements and Regulations

TikTok vient de convenir d'un règlement de 400 millions de dollars concernant des violations de la vie privée des enfants aux États-Unis, soulignant le contrôle continu des géants de la technologie concernant les données des utilisateurs. Ce règlement souligne la nécessité de réglementations plus strictes dans le domaine des médias sociaux.
Dans un autre domaine, le Service postal des États-Unis finalise des réglementations controversées sur les bulletins de vote par correspondance. Ce mouvement pourrait donner au gouvernement fédéral un contrôle sans précédent sur le vote, juste au moment où la Cour suprême se prépare à se prononcer sur la question.
Banking Trojans in Focus

Un trio de chevaux de Troie bancaires—Manic, Grandoreiro et le nouvellement amélioré ToxicPanda 2.0—attire l'attention pour leurs techniques sophistiquées. Ces souches de malware peuvent voler des identifiants, commettre des fraudes et même surveiller l'activité des utilisateurs sur diverses plateformes.
Manic a été particulièrement actif en Ukraine, ciblant les banques et les applications militaires, tandis que Grandoreiro continue d'étendre sa portée en Amérique latine. Les menaces évoluent, et nos défenses devraient également évoluer.
Windows Security Under Scrutiny
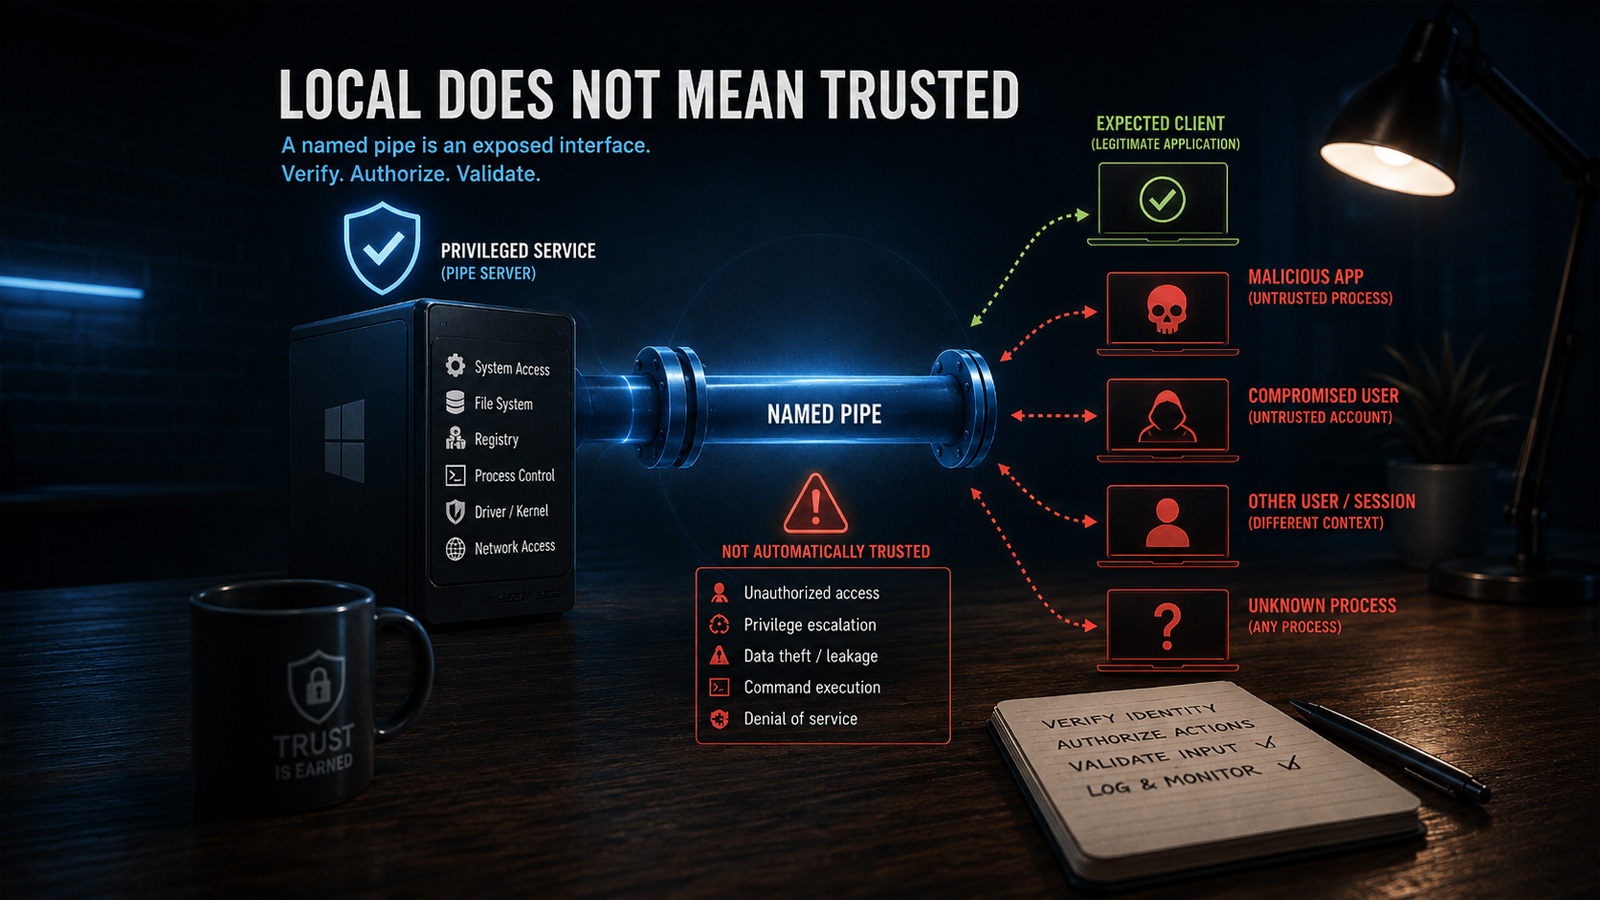
Une analyse récente met en lumière des vulnérabilités dans les pipes nommés de Windows, souvent considérés comme un moyen de communication de confiance entre les applications. Cependant, la réalité est que ces pipes peuvent être exploités par des processus malveillants fonctionnant sous différents contextes de sécurité.
Cette révélation appelle à une réévaluation de notre perception des communications 'de confiance' au sein des systèmes d'exploitation. Les développeurs doivent repenser leurs hypothèses de sécurité.
C'est le montant que TikTok a accepté de payer dans un règlement de confidentialité, soulignant les répercussions financières d'une mauvaise gestion des données.
SourceLe malware ToxicPanda peut cibler ce nombre d'applications, montrant son vaste champ d'action dans le paysage des malwares.
SourceCela fait référence au nombre de commandes que ToxicPanda 2.0 peut exécuter, permettant un contrôle sophistiqué des appareils infectés.
SourceToxicPanda Android Malware Evolves
Le malware ToxicPanda a récemment amélioré ses capacités, utilisant les autorisations VPN pour bloquer Google Play. Cela lui permet d'éviter les contrôles de sécurité et de cibler un large éventail d'applications, augmentant considérablement son niveau de menace.
TikTok's $400 Million Settlement
TikTok a atteint un règlement de 400 millions de dollars dans une affaire concernant des problèmes de confidentialité des enfants aux États-Unis. Cette affaire met en lumière les batailles juridiques en cours que les entreprises technologiques doivent affronter concernant la protection des données des utilisateurs.
- Hackers Infect Android Car Head Units with MalwareA supply-chain attack is compromising Android car head units to create a proxy botnet or enable ad fraud. — Bleeping Computer
- Named Pipes Under Attack: Securing Windows CommunicationWindows named pipes are vulnerable to attacks, necessitating a reevaluation of their security assumptions. — Bleeping Computer
- Banking Trojans Manic, Grandoreiro, ToxicPanda 2.0 in the SpotlightNew banking trojans are emerging, posing significant threats to user security and privacy. — SecurityWeek
- Postal Service Finalizes Mail Ballot RegulationsThe U.S. Postal Service is finalizing controversial mail-in ballot regulations ahead of a Supreme Court ruling. — Cyberscoop
Cette édition vous a été utile ?
Un clic suffit, ça oriente la prochaine.