 Sécurité· · 2 min
Vulnérabilités critiques exposées.
Le paysage de la cybersécurité d'aujourd'hui est en effervescence avec des vulnérabilités critiques et des menaces émergentes. Des escroqueries alimentées par l'IA aux violations de données majeures, les enjeux n'ont jamais été aussi élevés. Plongeons dans les histoires clés qui façonnent l'avenir de la sécurité.
Vulnérabilités critiques exposées

Une nouvelle faille dans cPanel pourrait permettre aux clients d'hébergement d'exécuter SQL en tant que root de base de données, suscitant des alarmes pour les hébergeurs web partout. Pendant ce temps, une vulnérabilité BMC vieille de 22 ans menace des milliers de centres de données, avec un potentiel d'exploitation majeur.
CISA a ajouté une vulnérabilité de contournement d'authentification dans N-able N-central à son catalogue après qu'elle ait été exploitée dans la nature. Cela pourrait donner aux attaquants un contrôle administratif sur les serveurs vulnérables, créant un risque sérieux pour les fournisseurs de services gérés.
Menaces alimentées par l'IA en hausse
L'IA est désormais responsable de plus de la moitié de tous les cybercrimes en Afrique. L'augmentation des escroqueries alimentées par l'IA, de l'ingénierie sociale et de la collecte de données d'identification entraîne des pertes à des niveaux vertigineux.
Les assistants email alimentés par l'IA deviennent des outils pour les attaquants, leur permettant de détourner des comptes sans accès direct. Cette nouvelle facette de la cybercriminalité facilite l'exploitation des comptes compromis par les acteurs malveillants.
Alertes de violation de données
L'hôpital communautaire de Madera informe plus de 150 000 individus d'une violation de données ayant exposé des informations personnelles et médicales sensibles. La violation a eu lieu en raison d'un accès non autorisé en mai 2025.
De plus, la base de données légale nationale de la police du Royaume-Uni a été compromise, révélant des détails sensibles sur des policiers et des professionnels de la justice. Cet incident met en lumière la vulnérabilité des données critiques du secteur public.
Escroqueries et attaques émergentes
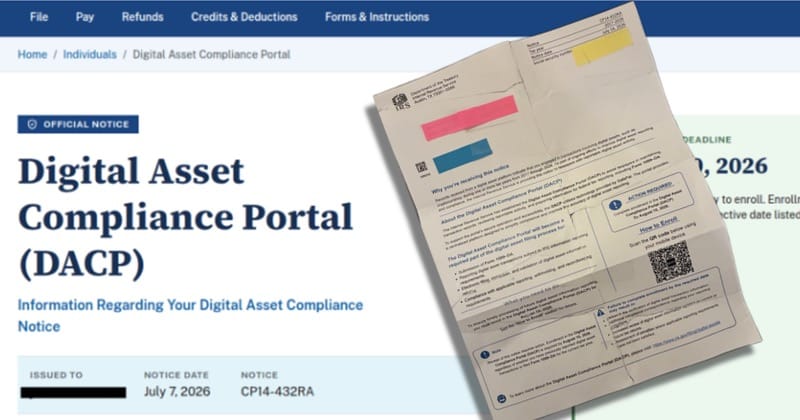
Des escrocs envoient de fausses lettres de l'IRS aux détenteurs de cryptomonnaies, les trompant pour qu'ils révèlent des détails personnels. Ces lettres ayant l'apparence officielle dirigent les victimes vers des sites frauduleux, se faisant passer pour l'IRS.
WhatsApp fait également face à une augmentation des escroqueries, les attaquants détournant des comptes en utilisant une approche de 'vote pour mon ami'. Cette ruse astucieuse exploite la fonctionnalité des appareils liés de la plateforme, permettant aux hackers d'obtenir un accès complet sans aucune alerte de connexion.
Le programme de récompense pour bugs de Microsoft a versé plus de 20 millions de dollars cette année, le montant le plus élevé à ce jour.
SourceLa violation de données de l'hôpital communautaire de Madera a touché plus de 150 000 individus.
SourceLa cybercriminalité alimentée par l'IA représente 55 % de tous les crimes numériques signalés en Afrique.
SourceProgramme de récompense pour bugs de Microsoft : 20 millions de dollars versés à 500 chercheurs
Microsoft a versé plus de 20 millions de dollars par le biais de ses programmes de récompense pour bugs au cours de l'année dernière, soulignant l'importance de l'engagement communautaire dans l'amélioration de la sécurité. Cette année a vu une augmentation significative des soumissions, reflétant le rôle croissant des chercheurs dans l'identification des vulnérabilités.
CVE-2026-18577 : Contournement d'authentification N-able N-central exploité dans la nature
La plateforme N-able N-central fait face à une vulnérabilité sérieuse de contournement d'authentification, permettant aux attaquants d'accéder aux serveurs en tant qu'administrateurs. Ce défaut a été observé exploité dans la nature, soulignant la nécessité de correctifs urgents.
- Cloud and SaaS Environments Now Top Targets for AttackersCloud and SaaS platforms are increasingly targeted by cybercriminals, as they shift focus from malware to identity compromise. — Infosecurity Magazine
- Decades-Old BMC Vulnerability Exposes Thousands of Data Centers to AttacksA 22-year-old BMC vulnerability puts thousands of data centers at risk, allowing for potential remote access exploits. — SecurityWeek
- Fake Adobe and Zoom Updates Install ScreenConnect for Persistent Remote AccessScammers are using fake software updates to install remote access tools on victim devices. — The Hacker News
- TP-Link Omada ZTP Vulnerabilities Chain Into Full Network TakeoverNew vulnerabilities in TP-Link's Omada systems can chain together to take over entire networks. — SecurityWeek
- Zenity Raises $125 Million in Series C FundingAI security company Zenity has raised $125 million to enhance its platform for governing AI agents. — SecurityWeek
Cette édition vous a été utile ?
Un clic suffit, ça oriente la prochaine.