 Sécurité· · 2 min
Les ransomwares frappent à nouveau.
Les nouvelles de cybersécurité d'aujourd'hui sont animées par des incidents allant des attaques par ransomware aux nouvelles initiatives en IA. Les entreprises s'efforcent de renforcer leurs défenses alors que les menaces évoluent. Les violations de données touchent des millions, nous rappelant que la vigilance est essentielle à cette époque numérique.
Les ransomwares frappent à nouveau
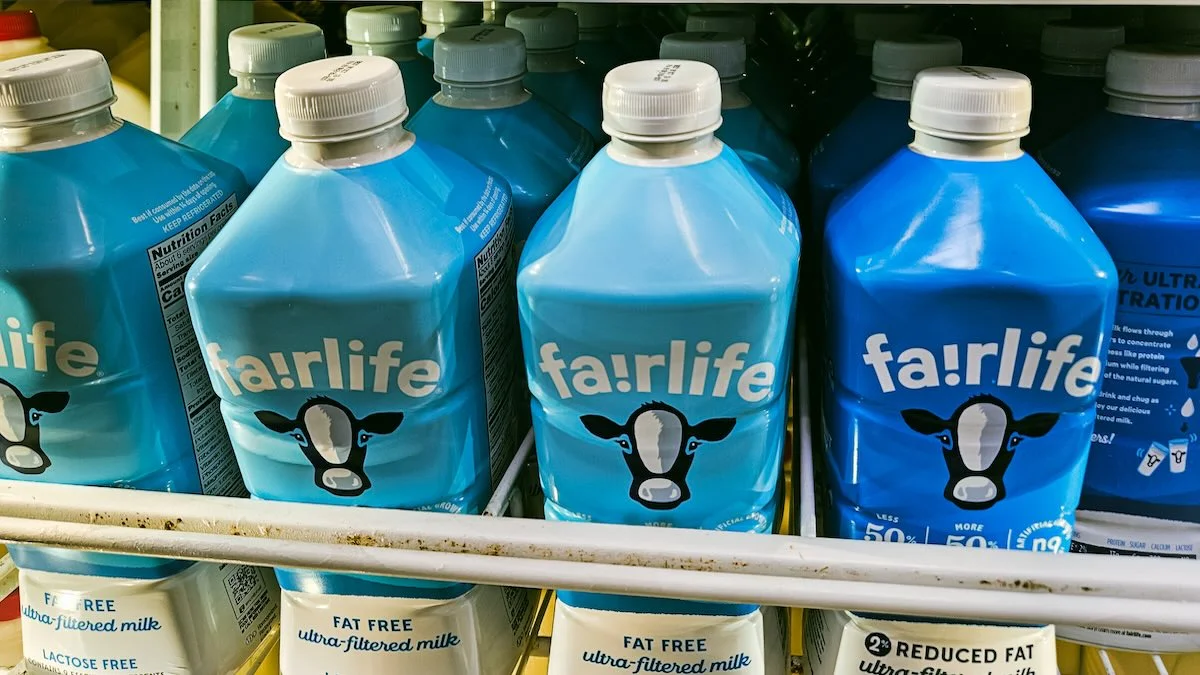
Coca-Cola a récemment confirmé une violation de données suite à une attaque par ransomware sur sa filiale, Fairlife. Le groupe Anubis prétend avoir volé 1 To de données sensibles, soulignant l'audace croissante des cybercriminels.
Dans un autre cas, Ernst & Young a rapporté une violation attribuée au groupe ShinyHunters, qui a accédé à des informations fiscales sensibles de clients. Ces incidents soulignent le besoin urgent de mesures de cybersécurité robustes dans tous les secteurs.
Menaces évolutives et nouvelles défenses

Le paysage de la cybersécurité est en pleine mutation. GitHub a introduit un temps de refroidissement de trois jours pour Dependabot afin de prévenir l'adoption de paquets empoisonnés, tandis que PyPI a mis en œuvre des politiques pour sécuriser les anciennes versions contre l'exploitation.
Pendant ce temps, de nouveaux modèles d'IA comme Opus 5 d'Anthropic améliorent la détection des vulnérabilités mais sont encore à la traîne en matière de développement d'exploits. À mesure que l'IA devient plus intégrée, la course est lancée pour garantir que la sécurité devance les menaces.
La sécurité mobile sous le feu
Le Mobile Security Exposure Center (MSEC) de Lookout révèle de graves vulnérabilités cachées dans les applications mobiles. Notamment, la faille WolfSSL peut compromettre les applications bancaires, incitant les organisations à obtenir une visibilité sur les dépendances des applications.
Pendant ce temps, les passerelles Wi-Fi publiques piratées sont exploitées pour récolter des identifiants d'entreprise, soulignant la nécessité de pratiques de réseau sécurisées, en particulier dans les lieux publics.
Les initiatives de sécurité IA en plein essor
Des géants de la technologie, y compris Nvidia, ont lancé l'Open Secure AI Alliance pour faire avancer la sécurité de l'IA. Cette coalition vise à partager des outils et des modèles conçus pour sécuriser les systèmes d'IA, reflétant une poussée collective pour des défenses cybernétiques robustes à mesure que l'adoption de l'IA augmente.
CrowdStrike a également rejoint l'initiative, soulignant l'importance des modèles ouverts pour sécuriser les environnements d'IA. La collaboration est essentielle alors que les menaces deviennent plus sophistiquées.
Coca-Cola confirme une violation de données après l'attaque par ransomware de Fairlife
Coca-Cola a confirmé une attaque par ransomware sur Fairlife, avec des revendications de vol de données par le groupe Anubis. La violation impliquait 1 To de données sensibles, soulevant des inquiétudes concernant les protocoles de sécurité des entreprises.
Violation de données chez Ernst & Young revendiquée par le gang d'extorsion ShinyHunters
ShinyHunters a revendiqué la responsabilité d'une violation de données chez Ernst & Young, accédant aux informations via une attaque de la chaîne d'approvisionnement. Des documents sensibles de clients auraient été compromis.
Nouvelles politiques de GitHub et PyPI renforcent la sécurité de la chaîne d'approvisionnement
GitHub et PyPI ont mis en place de nouvelles politiques pour améliorer la sécurité de la chaîne d'approvisionnement. Ces mesures visent à prévenir l'adoption de paquets empoisonnés et à sécuriser les anciennes versions.
- Cognyte Sells a Mobile Cell Surveillance VanCognyte's new surveillance technology simulates mobile phone towers to track nearby devices, raising privacy concerns. — Schneier
- Beelzebub Raises $3.4 Million for Hacker-Trapping PlatformBeelzebub secures funding to enhance its AI-driven platform designed to trap and contain hackers in real-time. — SecurityWeek
- Dysphoria IoT Botnet Adds Blockchain C2 and Victim Relays After JackSkid DisruptionFollowing disruptions, the Dysphoria botnet evolves with new blockchain-based command and control capabilities. — The Hacker News
- SourTrade Malvertising Campaign Secretly Builds Malware in the BrowserSourTrade's new strategy uses browser-based assembly for malware delivery, evading traditional detection methods. — Infosecurity Magazine
- Nvidia and Tech Giants Launch AI Security AllianceNvidia leads a coalition aimed at developing open-source security solutions for AI systems. — SecurityWeek
- Shadow AI Agents Are MultiplyingThe rise of shadow AI agents poses new risks, requiring organizations to maintain visibility and control. — BleepingComputer
Cette édition vous a été utile ?
Un clic suffit, ça oriente la prochaine.