 Sécurité· · 2 min
Le chaos des ransomwares continue.
Aujourd'hui, la cybersécurité est sous les projecteurs avec un mélange de vulnérabilités zero-day, de malwares ciblant les infrastructures critiques et de tours de financement significatifs dans l'industrie. Alors que les menaces évoluent, les défenses aussi, avec des agences clés appelant à une action immédiate. C'est un moment crucial pour rester informé et proactif.
Le chaos des ransomwares continue
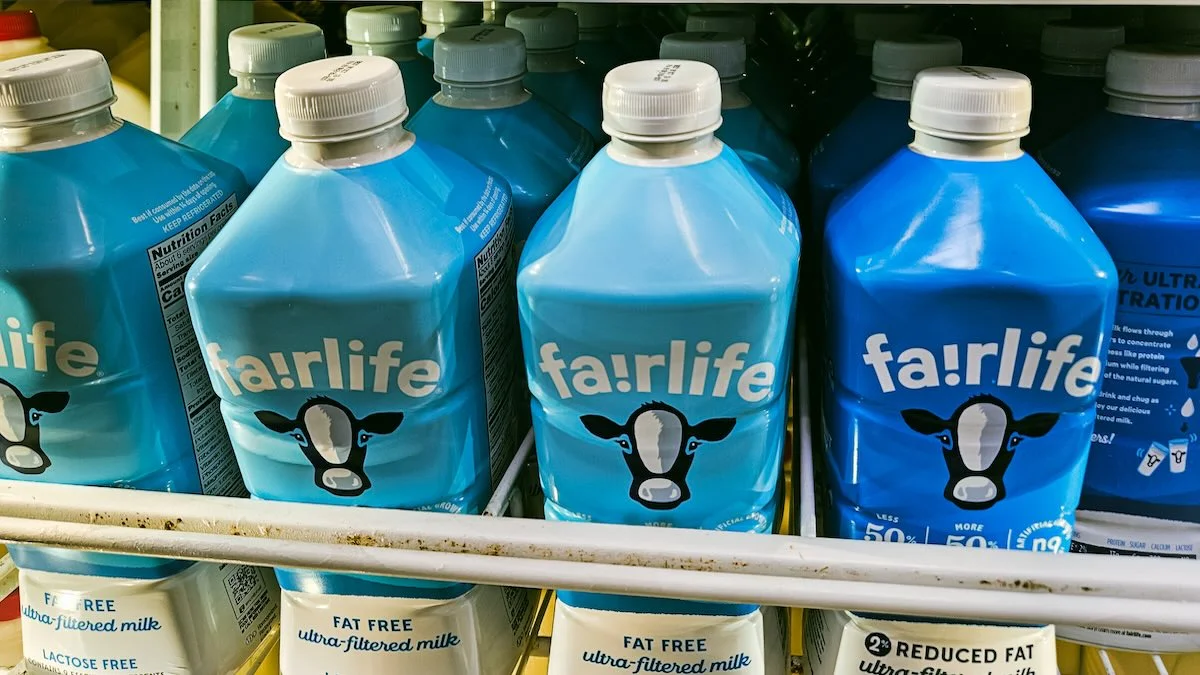
Fairlife de Coca-Cola a mis en pause sa production en raison d'une attaque par ransomware, rejoignant les rangs des grandes entreprises confrontées à des perturbations. Nichirei, le géant japonais des aliments surgelés, fait également face à des impacts opérationnels suite à une cyberattaque. Ces incidents soulignent la nature implacable des menaces de ransomware dans le paysage numérique d'aujourd'hui.
Le groupe de ransomware The Gentlemen a pris les devants en tant que cyber-extorqueur le plus actif, avec 300 attaques signalées en seulement trois mois. Ce changement illustre la sophistication croissante et la prévalence des ransomwares, soulignant la nécessité de mesures de cybersécurité renforcées.
Vulnérabilités de zero-day : une préoccupation croissante
CISA a ajouté une vulnérabilité critique de zero-day de SharePoint à sa liste des menaces activement exploitées. Cette faille, CVE-2026-58644, représente un risque significatif car elle permet aux attaquants d'exécuter du code malveillant à distance. Un patch immédiat est recommandé pour toutes les agences concernées.
Pendant ce temps, l'exploit de zero-day de Windows LegacyHive accorde des privilèges d'administrateur aux hackers, compliquant encore le paysage de la sécurité. Le besoin de traiter ces vulnérabilités rapidement n'a jamais été aussi urgent.
Menaces émergentes : nouveaux malwares et botnets

Le botnet NadMesh est activement à la recherche de services d'IA exposés, visant à voler des clés cloud et des jetons Kubernetes. Cela met en évidence les tactiques évolutives des cybercriminels exploitant la technologie cloud pour leurs schémas.
Dans un autre développement alarmant, sept packages npm malveillants ont été découverts utilisant un commandement et un contrôle blockchain pour livrer un RAT. Les développeurs doivent rester vigilants, car les lignes entre les logiciels légitimes et malveillants s'estompent.
Financement et croissance dans la cybersécurité
Risk Ledger a sécurisé 32 millions de dollars lors d'un financement de Série B, se positionnant comme un acteur clé dans la sécurité de la chaîne d'approvisionnement. Leur plateforme axée sur le réseau vise à combattre efficacement les risques cybernétiques modernes.
Beacon Security a également levé 13 millions de dollars pour améliorer sa plateforme de données de sécurité, soulignant le besoin croissant de solutions de cybersécurité robustes. Ces investissements reflètent la trajectoire positive de l'industrie face à la montée des menaces cybernétiques.
CISA appelle à une action immédiate sur la vulnérabilité SharePoint exploitée
CISA a averti d'une vulnérabilité critique de zero-day dans SharePoint qui est activement exploitée. Cette faille permet aux attaquants d'exécuter du code arbitraire, incitant les agences fédérales à la corriger immédiatement.
Coca-Cola suspend la production en raison d'une attaque par ransomware
Fairlife de Coca-Cola a interrompu sa production suite à une attaque par ransomware qui a compromis les systèmes de production. L'entreprise a activé des protocoles de réponse aux incidents et enquête sur l'incident.
Nouveau botnet NadMesh cible les services d'IA
Un nouveau botnet, NadMesh, recherche activement des services d'IA exposés pour voler des clés cloud et des jetons Kubernetes. Cela met en lumière les tactiques évolutives des cybercriminels.
- CISA Mandates Urgent Patch for Fortinet VulnerabilitiesCISA has mandated urgent patches for Fortinet vulnerabilities that are actively exploited. — Infosecurity Magazine
- Ernst & Young Discloses Data BreachErnst & Young reported a data breach due to a compromise of a third-party support system. — BleepingComputer
- Details of Alan Turing’s Voice Encryption SystemA recent auction revealed details of Turing's wartime voice encryption project, Delilah. — Schneier on Security
- Fresh SharePoint Vulnerability Exploited Soon After DisclosureA newly disclosed SharePoint vulnerability is being actively exploited, prompting urgent action. — SecurityWeek
- US Charges Two Over Money LaunderingTwo individuals are charged with laundering $43 million from investment fraud schemes. — BleepingComputer
Cette édition vous a été utile ?
Un clic suffit, ça oriente la prochaine.