 Sécurité· · 3 min
Les menaces des États-nations s'intensifient.
La cybersécurité est en pleine effervescence avec des vulnérabilités majeures, des menaces d'États-nations et des stratégies d'attaque en évolution. Des exploits assistés par l'IA aux tendances d'extorsion de données, le paysage d'aujourd'hui est un champ de bataille pour la sécurité numérique. Restez vigilant — ces développements peuvent impacter tout le monde, des entreprises aux individus.
Les menaces des États-nations s'intensifient
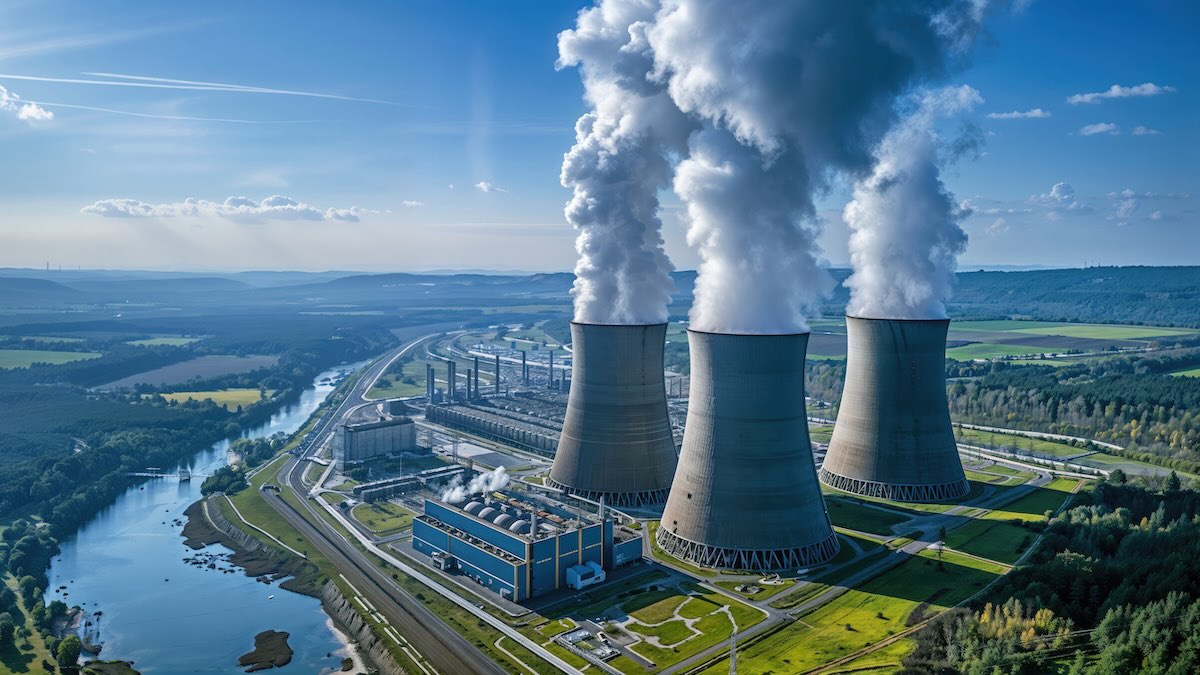
Des rapports récents mettent en évidence une augmentation de l'espionnage cybernétique, en particulier de la part d'acteurs iraniens et chinois ciblant les intérêts nationaux. Le centre de recherche nucléaire de Pologne a subi une attaque déjouée, que l'on pense d'origine iranienne. Pendant ce temps, un groupe lié à la Chine a infiltré les armées d'Asie du Sud-Est, recueillant des informations sensibles depuis des années. Ces incidents soulignent les enjeux croissants dans la guerre cybernétique mondiale. Alors que les États-nations intensifient leurs capacités cybernétiques, les organisations doivent rester vigilantes face à des menaces sophistiquées qui peuvent compromettre les infrastructures critiques.
L'évolution de la cybercriminalité

La cybercriminalité passe d'un ransomware traditionnel au vol pur de données pour extorsion, comme le montrent les récentes découvertes de Google. La campagne du groupe Cl0p contre les clients d'Oracle EBS illustre cette tendance, les attaquants exploitant des vulnérabilités zero-day pour un gain financier. De plus, le FBI cherche de l'aide pour suivre une campagne de logiciels malveillants liée à Steam, soulignant comment même les plateformes de jeux ne sont pas à l'abri des menaces cybernétiques. Cette évolution pose de nouveaux défis pour les équipes de cybersécurité, qui doivent s'adapter aux tactiques changeantes des cybercriminels.
IA : Une arme à double tranchant

L'intelligence artificielle est utilisée par les attaquants pour améliorer leurs stratégies, dépassant les mesures de défense. Un nouveau rapport révèle que les acteurs de la menace exploitent les capacités de l'IA pour identifier des vulnérabilités et exécuter des attaques plus rapidement que jamais. En revanche, les organisations s'efforcent d'intégrer l'IA dans leurs cadres de cybersécurité. Cette course aux armements signifie que les deux parties doivent innover rapidement, rendant le paysage de la cybersécurité plus dynamique — et dangereux.
Les vulnérabilités en hausse
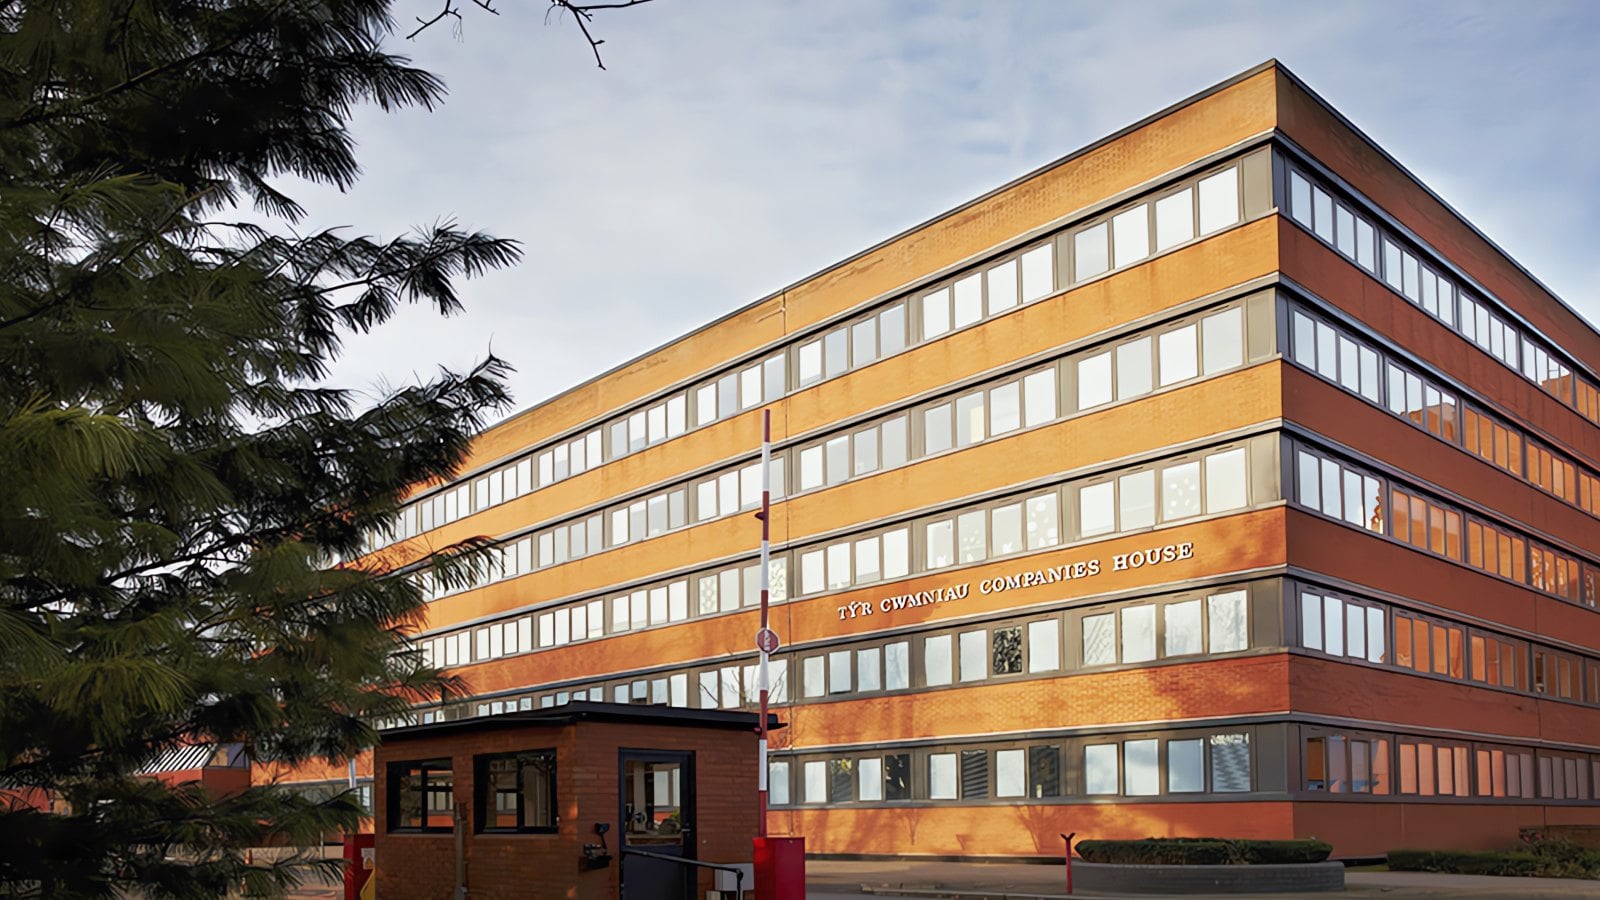
De nouvelles vulnérabilités sont découvertes dans des logiciels populaires, avec la CISA signalant une faille critique dans le serveur Wing FTP qui est activement exploitée. Cette faille permet aux attaquants d'exécuter du code à distance, posant des risques significatifs pour les utilisateurs. Pendant ce temps, le Companies House du Royaume-Uni a confirmé une faille de sécurité qui a exposé des données commerciales sensibles pendant des mois. Ces incidents soulignent l'urgence d'un patch rapide et de mesures de sécurité proactives pour se protéger contre l'exploitation.
Le nombre de systèmes Linux potentiellement affectés par des vulnérabilités nouvellement découvertes dans AppArmor.
SourceLe nombre de campagnes de suivi de livraison frauduleuses détectées chaque mois, signe d'une augmentation des escroqueries en ligne.
SourcePourcentage des intrusions par ransomware impliquant le vol de données pour extorsion, selon Google Threat Intelligence.
SourceÉvolution de la menace cybernétique iranienne : des wipers MBR à l'armement identitaire
Les acteurs cybernétiques iraniens changent de tactique, passant de logiciels malveillants perturbateurs à l'abus d'identité, intégrant les opérations cybernétiques dans leur stratégie. Cette évolution augmente les enjeux pour les organisations mondiales confrontées à des risques accrus.
Le FBI appelle à l'aide pour suivre la campagne de logiciels malveillants Steam
Le FBI recherche l'aide des joueurs qui auraient pu télécharger des logiciels malveillants via Steam, mettant en lumière les menaces cybernétiques persistantes dans le monde du jeu. La campagne cible les utilisateurs pour recueillir des informations sensibles.
- Android 17 Blocks Non-Accessibility Apps from Accessibility APIAndroid 17 updates aim to prevent malware abuse via the Accessibility API, enhancing user security. — The Hacker News
- Stryker Attack Wiped Tens of Thousands of DevicesA cyberattack on Stryker led to the remote wiping of devices, highlighting vulnerabilities in corporate IT environments. — Bleeping Computer
- CISA Flags Wing FTP Server FlawCISA warns of an actively exploited flaw in Wing FTP Server, urging immediate action from users. — Bleeping Computer
- ClickFix Campaigns Spread MacSync macOS InfostealerFake AI tool installers are being used to spread a new macOS infostealer called MacSync. — The Hacker News
- Shadow AI is EverywhereOrganizations must manage the risks associated with widespread use of AI tools and ensure security governance. — Bleeping Computer
Cette édition vous a été utile ?
Un clic suffit, ça oriente la prochaine.