 Sécurité· · 3 min
Patch Tuesday : Un mois chargé pour Microsoft.
Aujourd'hui dans la cybersécurité, les grands acteurs renforcent leurs défenses contre les menaces croissantes. De Microsoft corrigeant des zero-days critiques aux conséquences d'un piratage iranien sur le géant MedTech Stryker, c'est une journée chargée pour les mises à jour de sécurité. De plus, de nouveaux tours de financement signalent que l'innovation dans la détection des menaces est en hausse.
Patch Tuesday : Un mois chargé pour Microsoft

Microsoft a corrigé 84 vulnérabilités ce mois-ci, y compris deux zero-days qui avaient été divulgués publiquement. Cela inclut un défaut d'escalade de privilèges dans SQL Server, qui, s'il est exploité, pourrait permettre aux attaquants de gagner un contrôle significatif. Les administrateurs système sont invités à agir rapidement pour atténuer ces risques. Ce Patch Tuesday met également en lumière l'importance croissante des mesures de sécurité proactives à mesure que les menaces cybernétiques évoluent. Avec les organisations s'appuyant fortement sur les services cloud, l'urgence des mises à jour en temps opportun n'a jamais été aussi grande.
Stryker subit un coup dur de la part de hackers iraniens
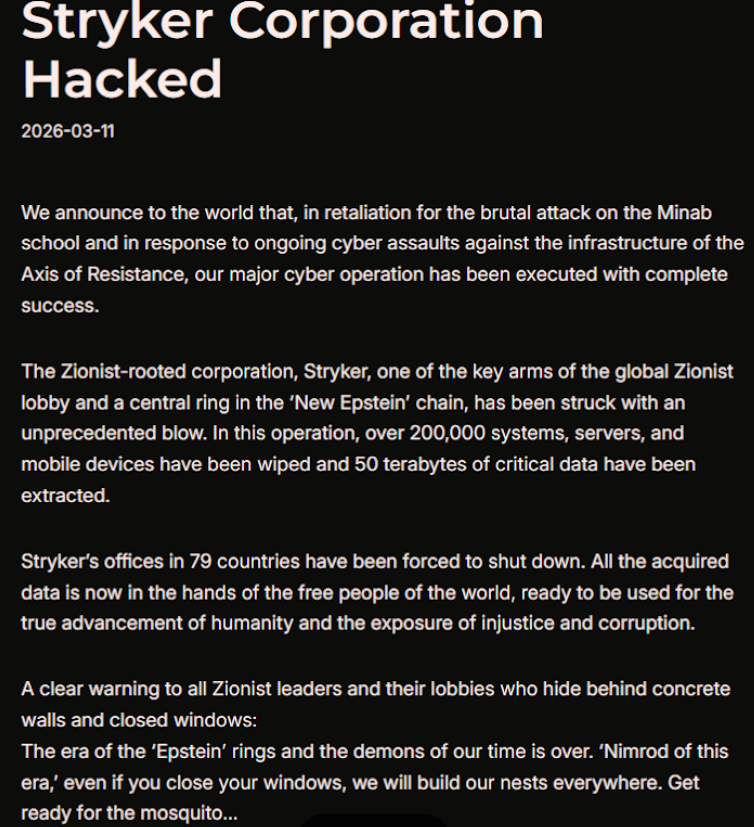
La société de technologie médicale Stryker a été durement touchée par une attaque de malware wiper revendiquée par le groupe Handala lié à l'Iran. L'attaque aurait effacé plus de 200 000 systèmes, paralysant les opérations dans 79 pays et compromettant 50 téraoctets de données. Cet incident souligne les risques sérieux auxquels l'infrastructure critique est confrontée face aux acteurs étatiques. Alors que les tensions mondiales augmentent, les entreprises dans des secteurs sensibles doivent intensifier leurs défenses contre les menaces cybernétiques ciblées. La violation de Stryker est un rappel frappant que même les entités bien protégées sont vulnérables.
Menaces émergentes : Malware PhantomRaven & BlackSanta
La campagne PhantomRaven est de retour avec 88 paquets npm malveillants visant à voler des données de développeurs. Cela met en évidence le risque continu des attaques de la chaîne d'approvisionnement, en particulier dans les environnements open-source où la confiance est primordiale. Dans un autre développement alarmant, le malware BlackSanta désactive les protections de sécurité avant d'exécuter sa charge utile. De telles tactiques facilitent la collecte d'identifiants et l'exfiltration d'informations sensibles, montrant la sophistication des menaces cybernétiques modernes.
Le financement stimule les innovations en cybersécurité
Quantro Security a levé 2,5 millions de dollars pour améliorer ses solutions de cybersécurité alimentées par l'IA. La startup vise à optimiser la gestion des vulnérabilités en intégrant des données provenant de diverses sources, une étape cruciale dans le paysage des menaces d'aujourd'hui. De plus, Scanner a levé 22 millions de dollars pour développer une plateforme de chasse aux menaces alimentée par l'IA. Ces investissements signalent une forte demande du marché pour des solutions de sécurité innovantes capables de s'adapter aux menaces cybernétiques évolutives.
Les avis urgents de CISA
CISA a ordonné aux agences fédérales de corriger une vulnérabilité critique n8n exploitée dans des attaques en cours. Cela souligne la nécessité d'une action immédiate alors que l'agence travaille à renforcer les défenses des systèmes gouvernementaux. Avec l'augmentation des incidents cybernétiques, les agences doivent prioriser l'hygiène de la cybersécurité et rester informées des vulnérabilités pour protéger efficacement les données sensibles.
Stryker touché par une attaque de wiper de hackers iraniens
Stryker a été paralysé par une attaque de malware wiper revendiquée par un groupe hacktiviste iranien. Plus de 200 000 appareils ont été effacés, et des opérations critiques ont été perturbées dans le monde entier.
Vague d'attaques PhantomRaven ciblant les développeurs
De nouvelles attaques PhantomRaven exploitent 88 paquets npm malveillants pour exfiltrer des données sensibles des développeurs. Cette menace persistante souligne la nécessité de vigilance dans la communauté open-source.
Microsoft corrige 84 vulnérabilités, dont deux zero-days
Le Patch Tuesday de mars de Microsoft traite 84 vulnérabilités, y compris des zero-days critiques, incitant les organisations à mettre à jour leurs systèmes rapidement.
- Aujourd'hui dans la cybersécurité : Les grandes entreprises renforcent leurs défensesLes acteurs majeurs intensifient leurs défenses contre les menaces croissantes, avec des mises à jour de sécurité importantes. — Schneier
- Meta Disables 150K Accounts Linked to Scam CentersMeta cracks down on 150,000 accounts tied to Southeast Asia scam centers as part of a broader anti-scam initiative. — The Hacker News
- CISA Orders Feds to Patch n8n RCE FlawCISA has mandated federal agencies to patch a critical n8n vulnerability that’s being actively exploited. — BleepingComputer
- Wiz Joins Google Cloud as Landmark Acquisition ClosesWiz's acquisition by Google Cloud aims to enhance cloud security capabilities significantly. — SecurityWeek
- Senate Confirms Joshua Rudd to Lead NSAThe Senate confirms Joshua Rudd to head the NSA and Cyber Command, filling a crucial national security role. — SecurityWeek
Cette édition vous a été utile ?
Un clic suffit, ça oriente la prochaine.