 Ingénierie· · 2 min
Les modèles d'IA en plein essor.
Les nouvelles technologiques d'aujourd'hui sont en effervescence avec les avancées de l'IA et des mises à jour de sécurité critiques. Du déploiement de Gemini 3.5 de Google à une compromission inquiétante de paquets npm, le paysage évolue rapidement. Gardez un œil sur ces développements — ils pourraient avoir un impact sur votre prochain projet.
Les modèles d'IA en plein essor
Google vient de lancer Gemini 3.5, promettant des améliorations majeures pour les flux de travail agentiques et le codage. Ce modèle est conçu pour gérer des tâches complexes et est déjà disponible dans le monde entier. Pendant ce temps, le Composer 2.5 de Cursor améliore la fiabilité pour les tâches de longue durée et les styles de communication.
Les violations de sécurité secouent la communauté
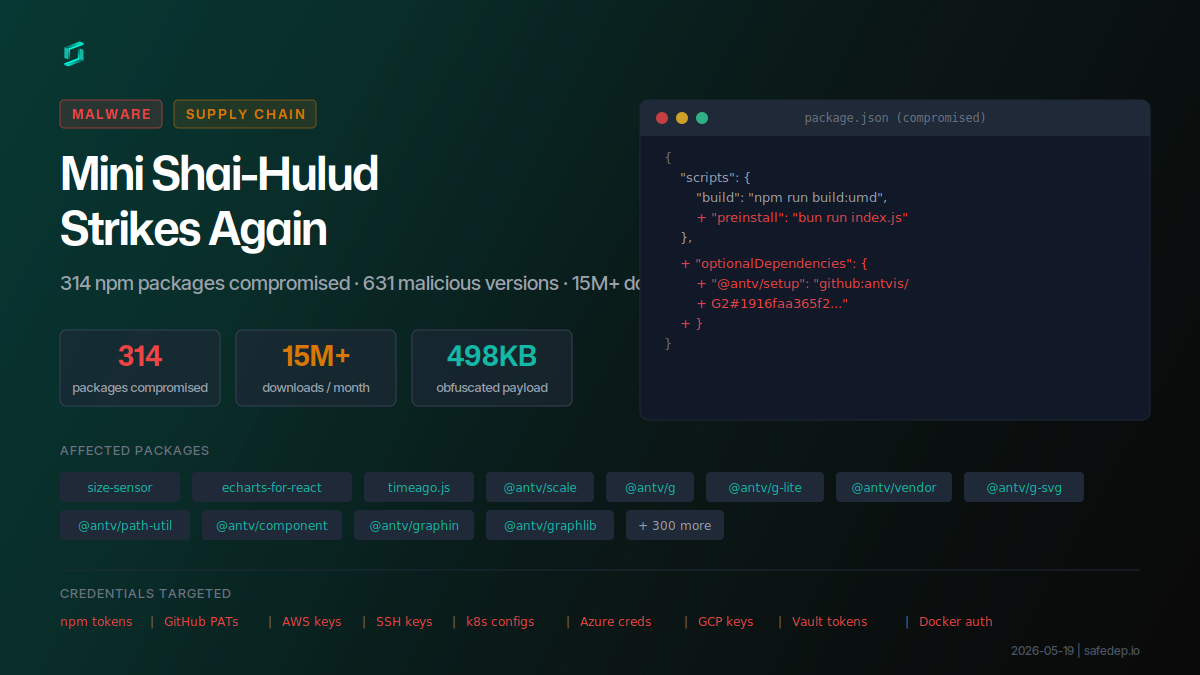
Une grave compromission de npm a vu 317 paquets détournés, affectant potentiellement des millions de développeurs. Le malware utilisé ici est sophistiqué, récoltant des identifiants et injectant du code malveillant dans les pipelines CI/CD. Sur un autre front, un contractant de la CISA a accidentellement divulgué des clés AWS GovCloud sensibles sur GitHub. Les experts qualifient cela de l'une des fuites de données gouvernementales les plus significatives de l'histoire récente. Cela souligne l'urgence d'améliorer les pratiques de sécurité dans tous les domaines.
Outils innovants pour les développeurs
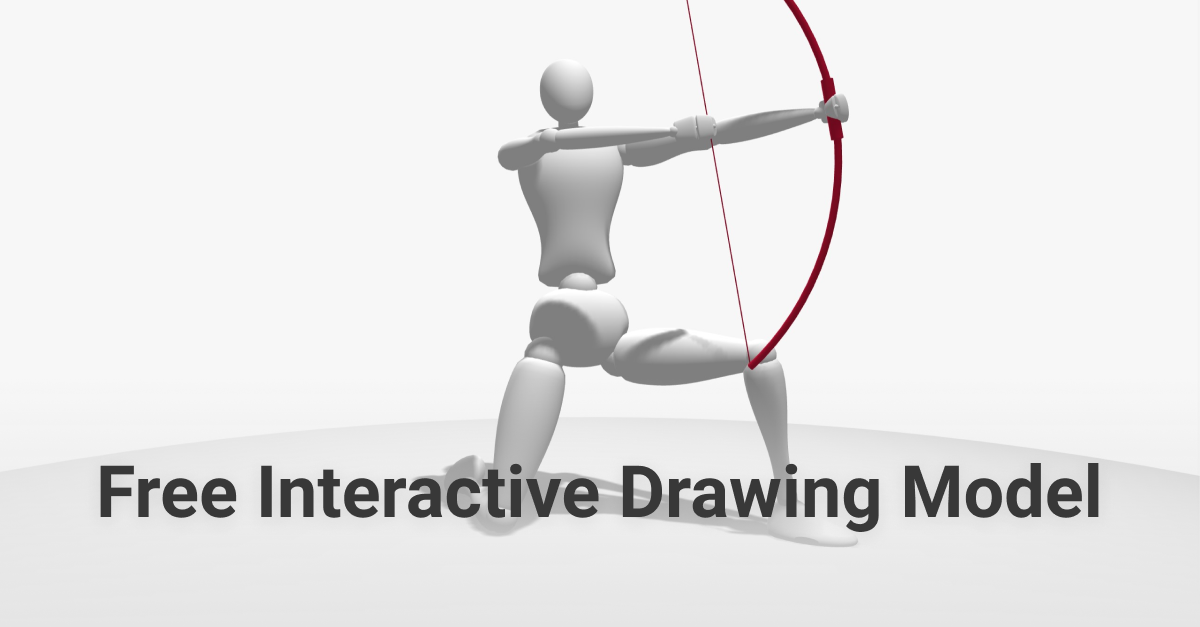
Présentation de SetPose, un créateur de poses 3D pratique pour les artistes qui simplifie le positionnement des modèles avec des contrôles intuitifs. Cet outil pourrait faire gagner d'innombrables heures dans le processus créatif, en faisant un incontournable pour les designers. Pendant ce temps, la récente version 7.9 d'OpenBSD apporte de nouvelles fonctionnalités et des mesures de sécurité renforcées. Si vous recherchez un système d'exploitation stable et sécurisé, c'est le moment de le découvrir.
Gemini 3.5 : Un saut significatif dans l'IA
Google a introduit Gemini 3.5, conçu pour des flux de travail agentiques complexes et des tâches de codage. Ce modèle est désormais en ligne et vise à améliorer l'interaction des utilisateurs avec des outils pilotés par l'IA.
317 paquets npm compromis
Un seul compte npm compromis a conduit à une série de téléchargements de paquets malveillants. Cet incident met en lumière les vulnérabilités des écosystèmes open-source et les risques auxquels sont confrontés les développeurs.
Un administrateur de la CISA a divulgué des clés AWS GovCloud sur GitHub
Un contractant de la CISA a accidentellement exposé des identifiants AWS sensibles sur GitHub, suscitant des inquiétudes concernant la sécurité des données gouvernementales. Cette fuite souligne l'importance de mesures de sécurité strictes.
- Google I/O is LiveJoin the livestream of Google I/O for exciting updates and announcements. — Google
- Apple Unveils New Accessibility FeaturesApple introduces features to enhance accessibility powered by Apple Intelligence. — Apple
- Copy Fail, Dirty Frag, and Fragnesia Kernel VulnerabilitiesThe Linux kernel is facing multiple privilege escalation vulnerabilities. — Gentoo
- RabbitMQ vs Kafka: Choosing the Right Messaging SystemA deep dive into the strengths and weaknesses of RabbitMQ and Kafka. — Dev.to
- NestJS vs Express: Which One Should You Choose in 2025?A comparative analysis of NestJS and Express for backend development. — Dev.to
- How the Internet Actually Works: Understanding Client-Server ArchitectureAn insightful guide on client-server architecture with real code examples. — Dev.to
- I’ve Built a Virtual Museum of Operating SystemsExplore a virtual museum showcasing historical operating systems. — Virtual OS Museum
Cette édition vous a été utile ?
Un clic suffit, ça oriente la prochaine.