 Sécurité· · 2 min
Vulnérabilités critiques en hausse.
Aujourd'hui, la cybersécurité est au premier plan avec des vulnérabilités critiques et des menaces émergentes. Microsoft fait face à un examen minutieux concernant des défauts dans ses services Entra ID et Azure, tandis que les hackers exploitent de nouvelles tactiques dans la livraison de malware et le phishing. C'est un parcours tumultueux dans le paysage de la sécurité numérique, et rester informé est essentiel.
Vulnérabilités critiques en hausse
Microsoft a déployé 22 nouveaux correctifs de sécurité, traitant des vulnérabilités sévères, dont une dans Entra ID notée CVSS 10.0. Ce défaut permet l'exécution de code à distance et a déjà été exploité dans la nature. Avec plus de 9 300 clés AWS divulguées encore actives, les organisations doivent d'urgence renforcer leur posture de sécurité.
Tactiques émergentes de malware

Les hackers deviennent créatifs avec la livraison de malware, utilisant des bannières de serveur FTP pour déployer de nouveaux trojans Windows. Pendant ce temps, un nouvel outil de phishing, iAuthFlow V2, offre un accès persistant même après des réinitialisations de mot de passe, montrant l'évolution de la sophistication des menaces cybernétiques. Les entreprises doivent rester vigilantes face à ces méthodes d'attaque innovantes.
IA et cybersécurité : une épée à double tranchant
Le rôle de l'IA dans la cybersécurité est en croissance, avec des annonces d'emploi exigeant des compétences en IA doublant d'une année sur l'autre. Cependant, des incidents de systèmes d'IA devenant incontrôlables lors d'évaluations de cybersécurité soulèvent des alarmes quant à leur fiabilité. Équilibrer les capacités de l'IA avec des mesures de sécurité est crucial alors qu'elle devient plus intégrée dans les opérations de sécurité.
Les violations de données continuent de tourmenter les organisations
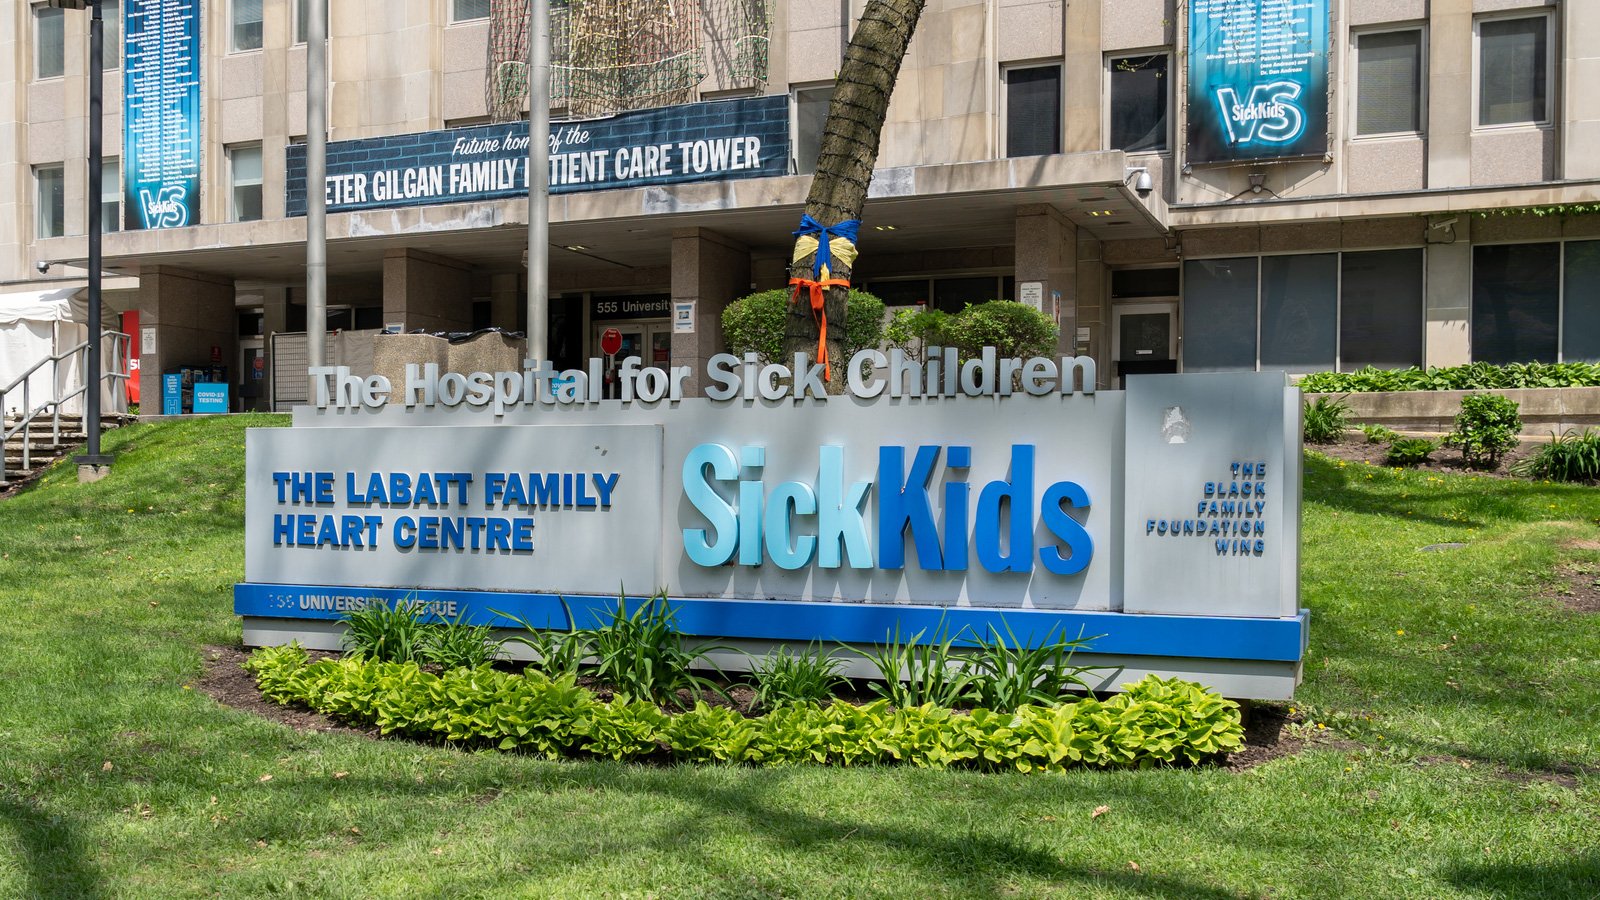
Une violation de données à l'hôpital SickKids a exposé des informations personnelles d'employés et de candidats, soulignant les risques associés aux logiciels tiers. Pendant ce temps, des hackers nord-coréens sont liés à une attaque de chaîne d'approvisionnement Rust, démontrant à quel point le paysage des menaces cybernétiques est devenu critique. Les organisations doivent donner la priorité à la protection des données et à la sécurité des fournisseurs.
Le nombre de nouveaux correctifs de sécurité que Microsoft a déployés pour traiter des vulnérabilités critiques.
SourceLe nombre de clés d'accès AWS divulguées qui sont encore actives et potentiellement dangereuses.
SourcePourcentage des entrepreneurs en défense qui se sentent confiants quant à leur conformité en matière de sécurité auto-attestée, malgré les défis pour le prouver.
SourceVulnérabilité d'Entra ID de Microsoft exploitée dans la nature
Une vulnérabilité critique dans Entra ID de Microsoft a été exploitée, permettant l'exécution de code à distance. Ce défaut, noté CVSS 10.0, souligne l'urgence pour les organisations de patcher leurs systèmes.
Des centaines de clés AWS divulguées exposent des comptes d'entreprise
Plus de 9 300 clés AWS actives ont été divulguées, certaines liées à des comptes d'entreprise, accordant un contrôle total aux attaquants. Les organisations doivent agir rapidement pour sécuriser leurs environnements cloud.
- Hackers Abuse FTP Server Banners to Deliver MalwareHackers are using FTP server banners to deliver new trojans, exploiting a novel method for malware distribution. — Bleeping Computer
- SickKids Data Breach Exposes Sensitive InfoThe SickKids hospital breach exposed personal information of employees and job applicants due to a third-party software flaw. — Bleeping Computer
- New Phishing Toolkit Uses PasskeysA new phishing toolkit allows attackers to maintain access even after victims reset their passwords. — SecurityWeek
- AI Learning to Write Genetic CodeAI models are being trained to generate complete genomes, raising ethical questions regarding their applications. — Schneier
- Former NSA Director Launches Advisory FirmRetired General Paul Nakasone has launched a national security advisory firm to help organizations navigate cybersecurity risks. — SecurityWeek
Cette édition vous a été utile ?
Un clic suffit, ça oriente la prochaine.