 Sécurité· · 2 min
IA et cybersécurité : une épée à double tranchant.
Aujourd'hui, la cybersécurité est au centre des préoccupations alors que des violations de données et de nouveaux vecteurs d'attaque émergent. Du piratage de Carnival Cruise affectant des millions à la montée des menaces cybernétiques alimentées par l'IA, le paysage évolue rapidement. Il est clair : rester informé est essentiel pour rester en sécurité.
IA et cybersécurité : une épée à double tranchant
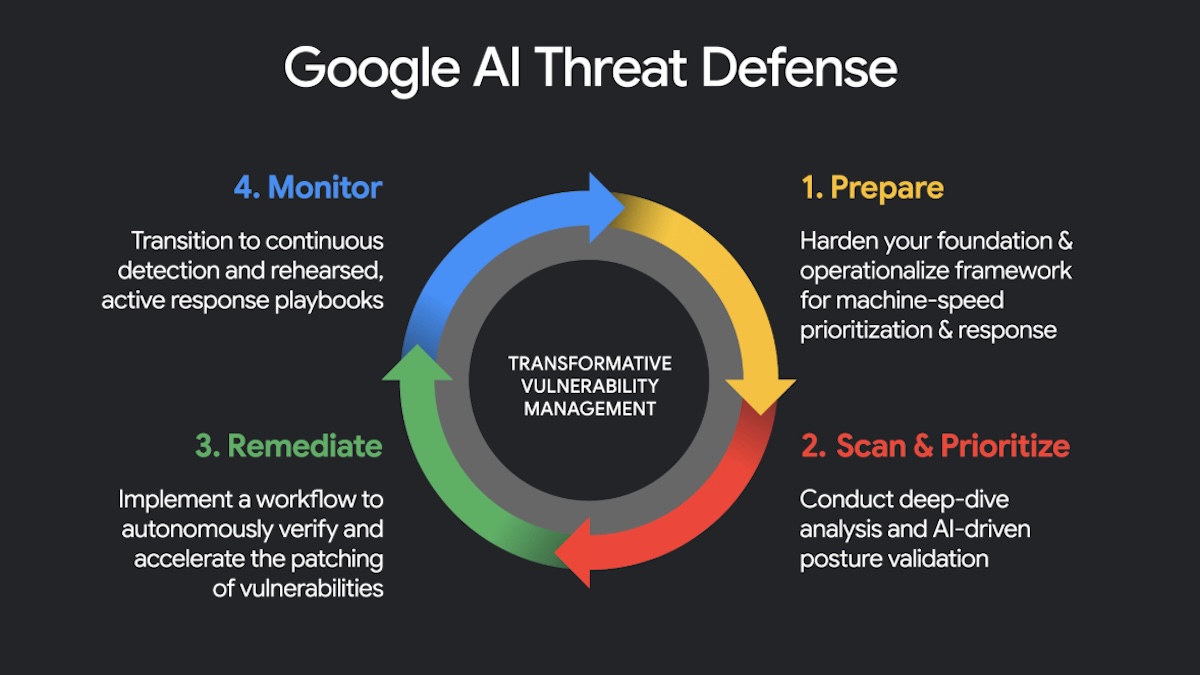
L'essor de l'IA redéfinit la manière dont les menaces sont exécutées et défendues. La nouvelle plateforme AI Threat Defense de Google promet de devancer les attaques générées par des machines. Mais à mesure que les organisations adoptent des solutions d'IA, elles doivent également faire face aux risques accrus. Des groupes liés à la Russie comme GreyVibe exploitent déjà l'IA pour des attaques plus sophistiquées. Ces développements soulignent le besoin urgent de stratégies de cybersécurité robustes alors que l'IA devient intégrale tant à l'offensive qu'à la défense.
Violations de données majeures secouant l'industrie
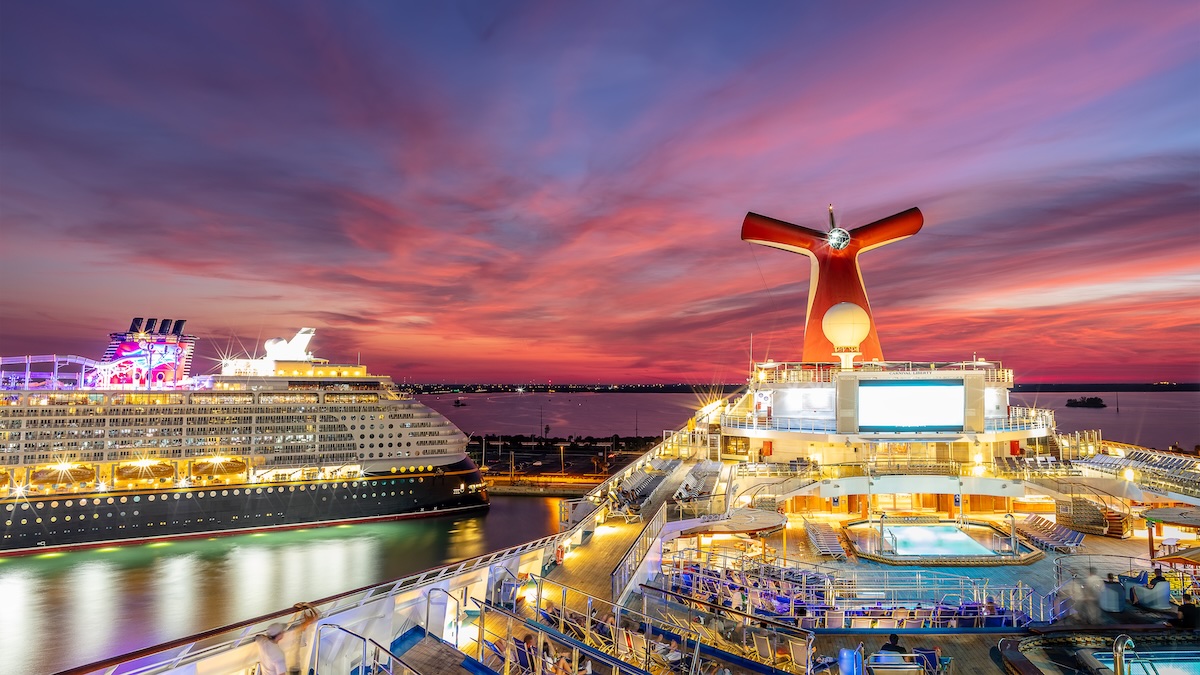
Carnival Cruise a confirmé une massive violation de données, exposant près de 6 millions de dossiers personnels. Cet incident, lié à des tactiques d'ingénierie sociale, met en lumière les vulnérabilités auxquelles même les grandes marques font face pour protéger les données des clients. Pendant ce temps, un sextortionniste a reçu une lourde peine de 33 ans de prison pour avoir exploité plus de 145 mineurs. De tels cas nous rappellent les côtés sombres de la cybersécurité, où des individus font face à de graves conséquences pour leurs actions.
Nouvelles menaces et vulnérabilités émergent

Une vulnérabilité critique dans Gogs permet aux utilisateurs authentifiés d'exécuter du code arbitraire, compromettant potentiellement de nombreux déploiements. Ce défaut sert de signal d'alarme pour les organisations utilisant des services auto-hébergés. De plus, des hackers exploitent une faille dans FortiClient EMS pour déployer des logiciels malveillants volants d'identifiants. Ces incidents reflètent une tendance continue des attaquants ciblant les points faibles dans les logiciels largement utilisés.
Menaces cybernétiques au-delà des frontières traditionnelles

Avec la Coupe du Monde de la FIFA 2026 qui approche, le FBI met en garde contre des sites Web frauduleux visant à voler des informations personnelles. Ces escroqueries devraient proliférer à mesure que l'événement se rapproche, reflétant l'exploitation accrue des événements de haut profil par les cybercriminels. De plus, le nouveau logiciel malveillant Android BTMOB fait des vagues, offrant un contrôle total des appareils aux attaquants. Cela illustre comment les acteurs de la menace évoluent leurs tactiques pour cibler des utilisateurs sans méfiance dans des environnements familiers.
Violation de données de Carnival : 6 millions de personnes exposées
La récente violation de données de Carnival Cruise a compromis près de 6 millions de dossiers personnels. Les hackers ont accédé à des données sensibles par le biais de tactiques d'ingénierie sociale, soulignant les vulnérabilités dans la cybersécurité des entreprises.
Google dévoile la plateforme AI Threat Defense pour lutter contre les cyberattaques alimentées par l'IA
Google a lancé une plateforme de cybersécurité alimentée par l'IA visant à contrer les menaces générées par des machines. Cette approche proactive utilise l'IA pour prédire et atténuer les chemins d'attaque potentiels.
- JINX-0164 Targets Cryptocurrency Firms with Fake Recruiter LuresA new threat actor, Jinx-0164, is targeting crypto firms using custom macOS malware and fake recruiting tactics. — The Hacker News
- Sextortionist Sentenced to 33 Years for Targeting 145 ChildrenA Canadian man received a lengthy prison sentence for an extensive sextortion scheme involving minors. — BleepingComputer
- FortiClient EMS Flaw Exploited to Distribute Infostealer MalwareHackers are leveraging a critical flaw in FortiClient EMS to deploy credential-stealing malware disguised as updates. — BleepingComputer
- Gitea Vulnerability Exposed 30,000 Deployments to AttacksA vulnerability in Gitea could allow unauthorized access to private container images across thousands of deployments. — SecurityWeek
- FBI Warns of Fake FIFA Websites Running World Cup Fraud SchemesAs the World Cup approaches, the FBI warns of scams using fake FIFA websites to steal personal data. — BleepingComputer
Cette édition vous a été utile ?
Un clic suffit, ça oriente la prochaine.