 Ingénierie· · 2 min
Vulnérabilités de sécurité en focus.
Le buzz technologique d'aujourd'hui tourne autour de la sécurité, de l'efficacité et de l'innovation. Des vulnérabilités critiques dans des bibliothèques populaires aux avancées révolutionnaires en IA, le paysage évolue rapidement. Accrochez-vous, car il y a beaucoup à déballer.
Vulnérabilités de sécurité en focus
Node.js vient de divulguer une vulnérabilité sérieuse affectant de nombreuses bibliothèques et applications utilisant la compression Brotli (CVE-2026-111497). Ce défaut pourrait permettre aux attaquants de divulguer de la mémoire ou d'exécuter du code arbitraire, impactant une large gamme de services HTTP.
Pendant ce temps, le package serialize-javascript présente une vulnérabilité de type Cross-Site Scripting (CVE-2026-115897) en raison d'un défaut dans sa méthode escapeFunctionBody. Les développeurs sont conseillés de mettre à niveau vers la version 7.1.3 pour atténuer ces risques.
Percées en IA

Dessa a lancé un modèle de conversation révolutionnaire formé uniquement sur la parole. Cette IA peut tenir des conversations naturelles, capturant des nuances émotionnelles comme un humain.
Dans un autre saut, le Google Data Agent Kit est désormais disponible en général, permettant aux développeurs de connecter efficacement des agents de codage aux services Google Data Cloud. Il est gratuit et open-source, le rendant accessible à tous les développeurs.
Gains d'efficacité
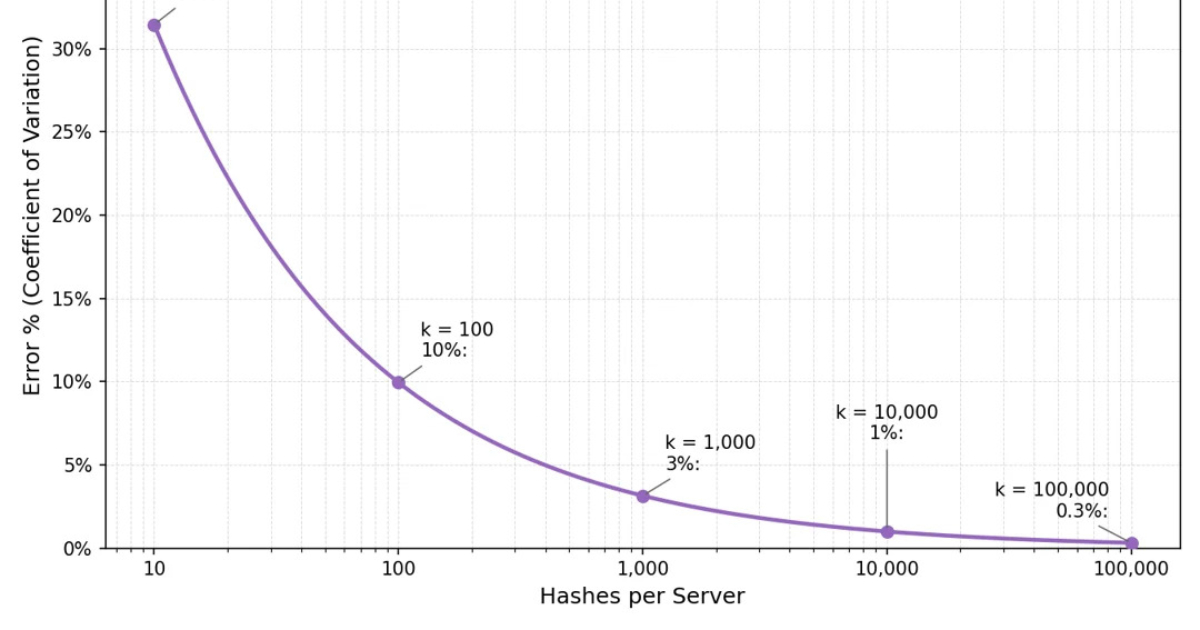
Cloudflare a optimisé son algorithme de hachage cohérent, récupérant plus de 100 To de RAM. Ce gain d'efficacité améliore l'équilibrage de charge tout en réduisant l'utilisation de la mémoire, un avantage pour la performance et la durabilité.
Du côté du développement, un nouveau guide décrit comment suivre efficacement les inscriptions SaaS, garantissant que les fondateurs savent d'où viennent leurs utilisateurs. C'est une lecture incontournable pour quiconque dans l'espace SaaS.
Évolutions dans les pratiques de développement

La transition des développeurs de Roku de GitHub à GitLab met en lumière une tendance croissante dans l'industrie vers des environnements de développement plus flexibles. Ce mouvement vise à améliorer la collaboration entre les développeurs.
De plus, un nouvel outil appelé PauseDock a émergé, conçu pour aider les développeurs à gérer les tâches inachevées. Ce modèle local vous permet de faire des pauses sans perdre votre place, favorisant une meilleure productivité.
Node2Shell évolue en HTTP2Shell au milieu des alertes de vulnérabilité
Node.js a divulgué une vulnérabilité significative (CVE-2026-111497) affectant de nombreuses bibliothèques et applications utilisant la compression Brotli. Ce problème souligne l'importance des correctifs de sécurité dans les environnements de codage.
Le modèle de discours de Dessa établit de nouvelles normes pour les conversations IA
Dessa introduit un modèle IA formé uniquement sur la parole, permettant des conversations réalistes. Cette innovation pourrait redéfinir notre interaction avec les IA vocales.
- How to Find Out Where Your SaaS Signups Come FromA practical guide for SaaS founders on tracking user origins effectively. — Dev.to
- Your 'Pay Now' Button Can Charge TwiceAn insightful look at how idempotency keys can prevent double charges in payment systems. — Dev.to
- PauseDock: Let a Local Model Keep Your PlaceA new tool to help developers manage unfinished tasks and improve productivity. — Dev.to
- Apple Security Research Device Program Now OpenApple's new program facilitates iOS security research with specially designed devices. — Apple
- How Block Blast Harvests Its Players for Ad MoneyAn in-depth analysis of the ad monetization strategies in the game Block Blast. — Ayoships
Cette édition vous a été utile ?
Un clic suffit, ça oriente la prochaine.